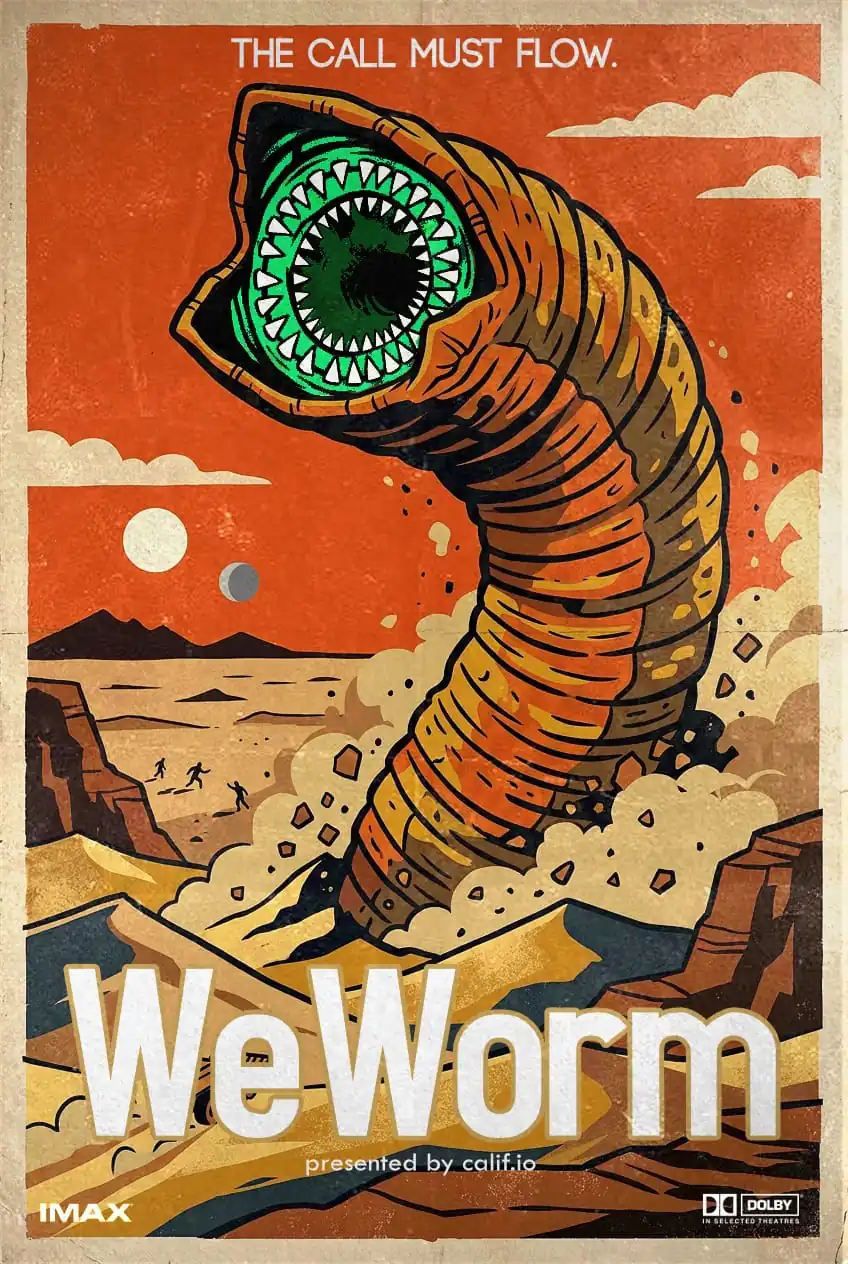
La empresa de ciberseguridad Calif reveló que desarrolló rápidamente el primer virus de gusano de cero clic WeChat/WeChat usando IA, WeWorm, que puede prop...
行业动态IT之家(RSS)
Resumen diario de inteligencia IA
La empresa de ciberseguridad Calif reveló que desarrolló rápidamente el primer virus de gusano de
cero clic WeChat/WeChat usando IA, WeWorm, que puede propagarse por llamadas y tomar el control de aplicaciones en cuestión de segundos. En julio, el equipo utilizó herramientas de IA para descubrir un problema de corrupción de memoria en la pila de protocolos VoIP. Con la ayuda de la IA, escribieron una vulnerabilidad de ejecución remota de código en 2 días y pasaron otros 7 días completando el gusano; Tencent confirmó que la vulnerabilidad relacionada se ha corregido en las plataformas de cliente Android 8.0.77, iOS 8.0.76 y en el lado del servidor, y que los usuarios actualmente no se ven afectados.
La empresa de ciberseguridad Calif reveló que desarrolló rápidamente el primer virus de gusano de cero clic WeChat/WeChat usando IA, WeWorm, que puede prop...
IT之家(RSS)2026-09-08T09:59:36.000Z
Scan to open this article
Aioga agrega novedades globales de IA y conserva las fuentes para verificación y cita.

 Scan to open this article