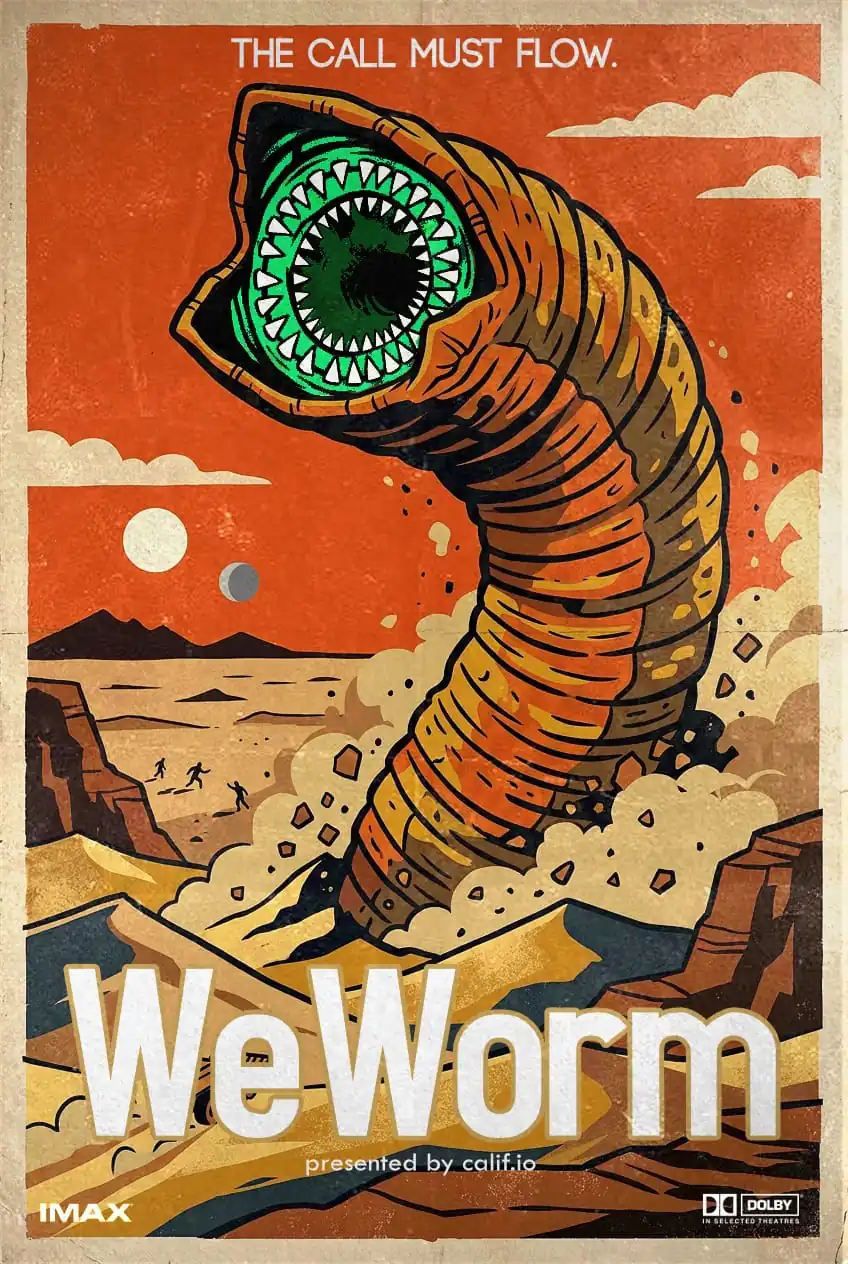
La société de cybersécurité Calif a révélé avoir rapidement développé le premier virus worm zéro clic WeChat/WeChat utilisant l’IA, WeWorm, qui peut se pro...
行业动态IT之家(RSS)
Brief IA du jour
La société de cybersécurité Calif a révélé avoir rapidement développé le premier virus worm zéro
clic WeChat/WeChat utilisant l’IA, WeWorm, qui peut se propager par appels et prendre le contrôle des applications en quelques secondes. En juillet, l’équipe a utilisé des outils d’IA pour découvrir un problème de corruption de mémoire dans la pile de protocoles VoIP. Avec l’aide de l’IA, ils ont écrit une vulnérabilité d’exécution de code à distance en 2 jours et ont passé 7 jours supplémentaires à compléter le ver ; Tencent a confirmé que la vulnérabilité associée a été corrigée sur les plateformes client Android 8.0.77, iOS 8.0.76 et côté serveur, et que les utilisateurs ne sont actuellement pas affectés.
La société de cybersécurité Calif a révélé avoir rapidement développé le premier virus worm zéro clic WeChat/WeChat utilisant l’IA, WeWorm, qui peut se pro...
IT之家(RSS)2026-09-08T09:59:36.000Z
Scan to open this article
Aioga agrège l’actualité mondiale de l’IA et conserve les sources pour vérification et citation.

 Scan to open this article