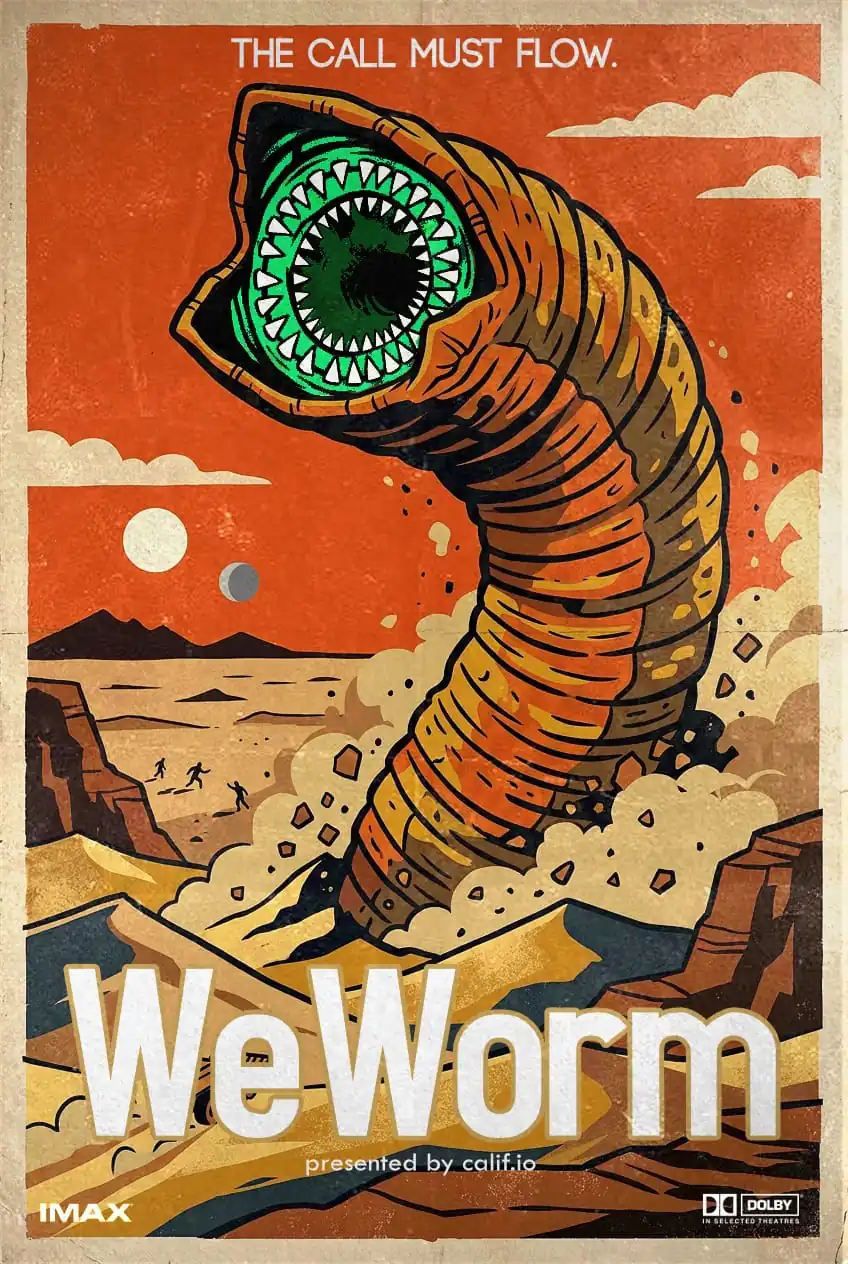
Perusahaan keamanan Calif mengungkapkan WeWorm, worm zero-click pertama dari WeChat yang dikembangkan menggunakan AI, dengan kerentanan yang telah diperbaiki
Perusahaan keamanan siber Calif mengungkapkan bahwa mereka dengan cepat mengembangkan virus worm zero-click pertama WeChat/WeChat menggunakan AI, WeWorm, y...
行业动态IT之家(RSS)
Ringkasan intelijen AI hari ini
Perusahaan keamanan siber Calif mengungkapkan bahwa mereka dengan cepat mengembangkan virus worm
zero-click pertama WeChat/WeChat menggunakan AI, WeWorm, yang dapat menyebar melalui panggilan dan mengambil alih aplikasi dalam hitungan detik. Pada bulan Juli, tim menggunakan alat AI untuk menemukan masalah kerusakan memori pada tumpukan protokol VoIP. Dengan bantuan AI, mereka menulis kerentanan eksekusi kode jarak jauh dalam 2 hari dan menghabiskan 7 hari lagi untuk menyelesaikan worm tersebut; Tencent mengonfirmasi bahwa kerentanan terkait telah diperbaiki pada platform klien Android 8.0.77, iOS 8.0.76, dan server-side, dan pengguna saat ini tidak terpengaruh.
Perusahaan keamanan siber Calif mengungkapkan bahwa mereka dengan cepat mengembangkan virus worm zero-click pertama WeChat/WeChat menggunakan AI, WeWorm, y...

 Scan to open this article