该模型在 CyberGym 基准上达到顶尖自主漏洞挖掘水平,内部测试中 20 种编程语言的漏洞挖掘成功率突破 70%,CWE-Bench 上 Pass@1 达 47.2%。
谷歌推出 Gemini 3.8 Flash Cyber 模型,内部已全面部署用于代码安全防护 这条更新来自 ithome.com,发布时间为 2026-09-02,Aioga 保留原文入口以便核验。
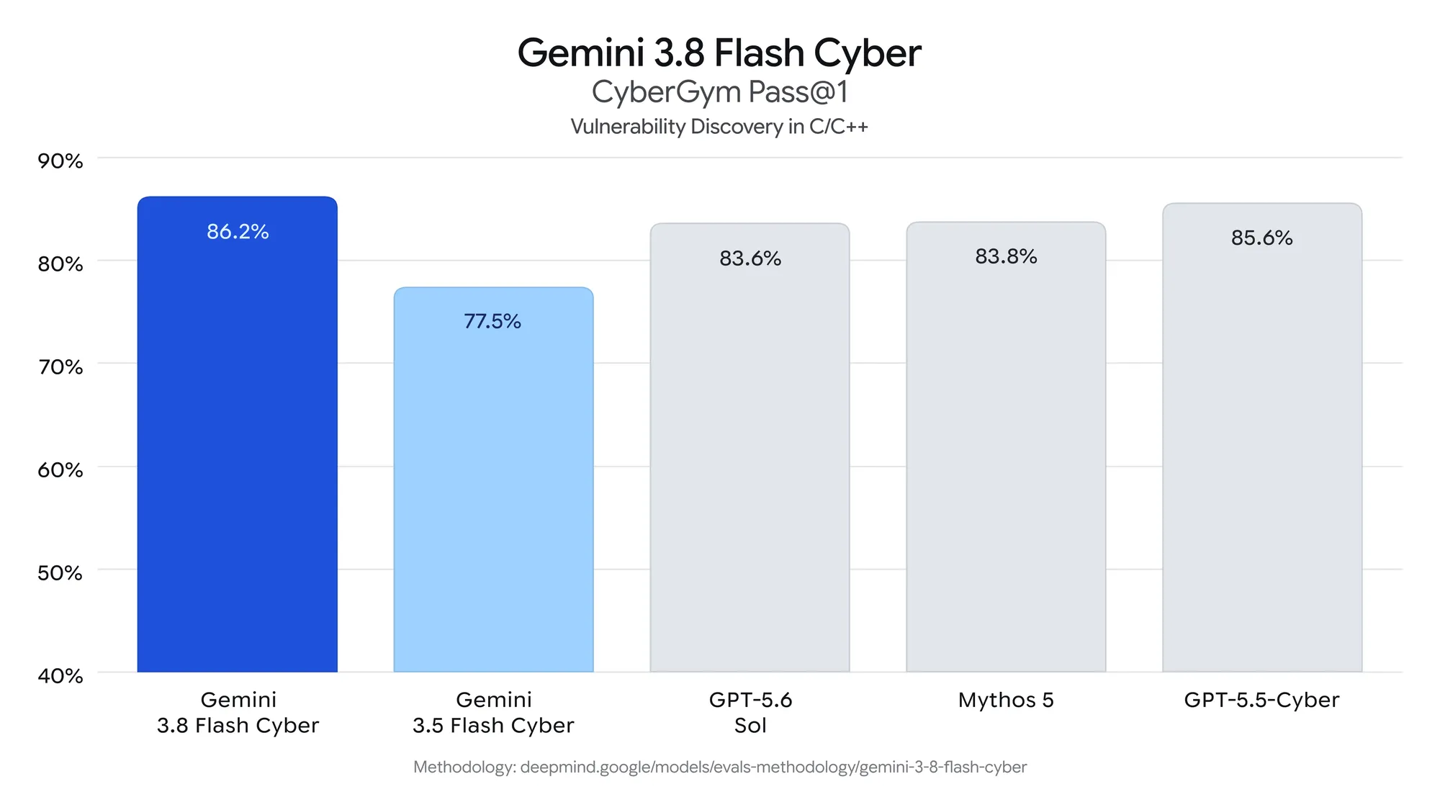
摘要:谷歌于当地时间 9 月 2 日宣布推出 Gemini 3.8 Flash Cyber 模型,通过 Fairwind 计划面向首批受信任的安全防护团队开放。该模型在 CyberGym 基准上达到顶尖自主漏洞挖掘水平,内部测试中 20 种编程语言的漏洞挖掘成功率突破 70%,CWE-Bench 上 Pass@1 达 47.2%。
背景:背景分析:模型与研究类动态需要结合能力边界、开放方式、成本、可用性和真实任务表现判断,单项指标领先不等于已经形成稳定采用。
Aioga 观察:Aioga 判断:这条动态更适合作为行业观察信号,当前信息足以建立线索,但不足以推导长期结论。
影响与后续:影响分析:对相关团队而言,短期应先核对来源、可用范围和实际成本,再判断是否值得接入或跟进。 后续观察:继续观察官方文档、实际可用性、价格变化、开发者反馈和竞品回应。
IT之家:https://www.ithome.com/ 9 月 3 日消息,当地时间 9 月 2 日,谷歌宣布推出 Gemini 3.8 Flash Cyber 模型,通过 Fairwind 计划面向首批受信任的安全防护团队开放。
官方表示,在针对漏洞挖掘的行业权威基准测试 CyberGym 上,Gemini 3.8 Flash Cyber 展现出了顶尖水平的自主漏洞挖掘能力。不仅超越了前代 3.5 Flash Cyber,还将多款体量显著更大的前沿模型甩在身后。
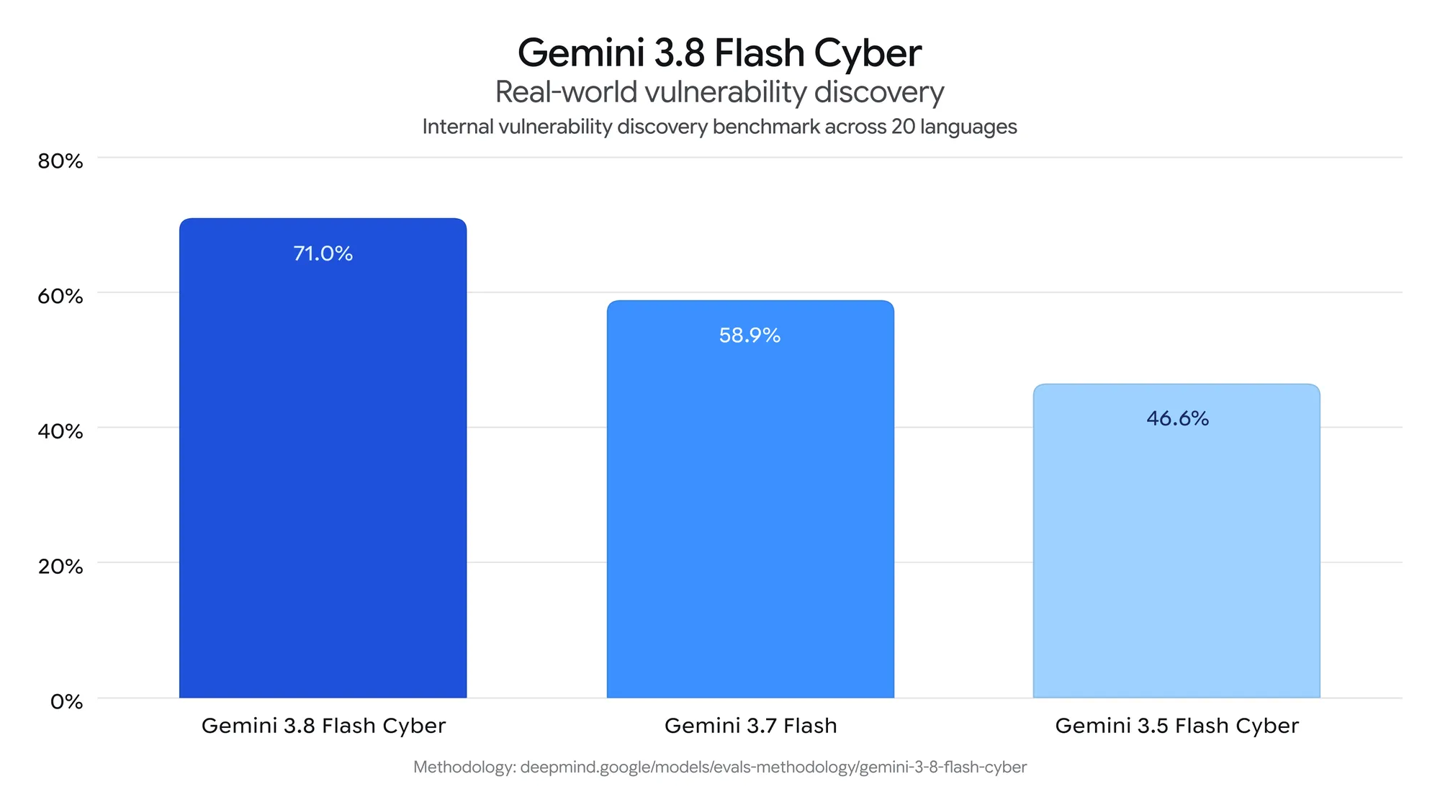
谷歌在更全面的内部基准测试中对 Gemini 3.8 Flash Cyber 进行了评测。该测试要求模型在涵盖 20 种编程语言的复杂代码工程中,挖掘各类型的安全漏洞。结果表明,该模型相较于谷歌此前的模型实现了大幅跨越,漏洞挖掘成功率突破了 70%。
谷歌表示,在研发 Gemini 3.8 Flash Cyber 时,其核心目标是为安全防御方赋予专业级能力,使其在面对攻击方时能够占据主导优势。正因如此,谷歌从一开始就重点投入漏洞修复领域,并将该项能力置于漏洞利用等攻击性手段之上。
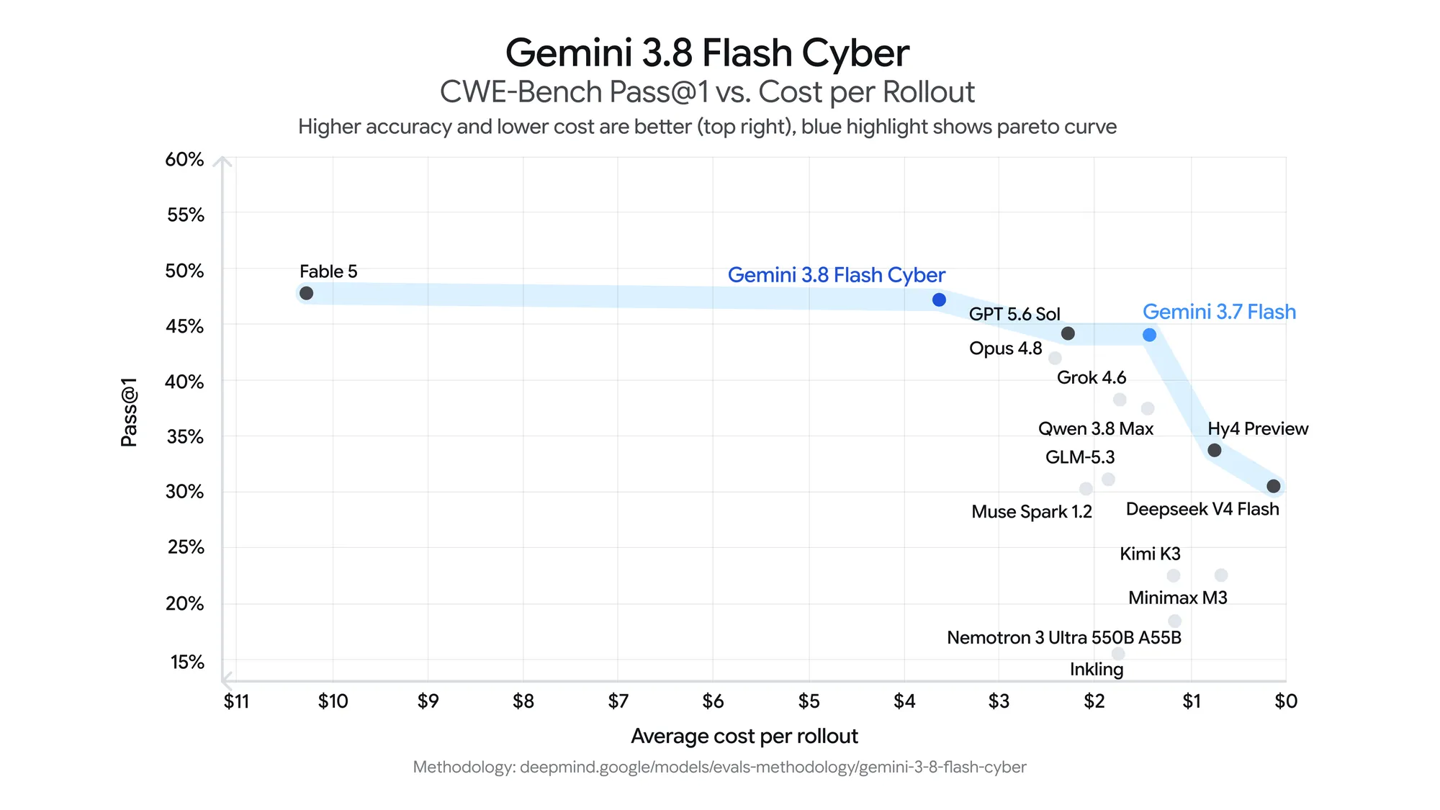
在 CWE-Bench 测试中,Gemini 3.8 Flash Cyber 稳居帕累托前沿(Pareto Frontier):其首选正确率(Pass@1)达到 47.2%,紧追顶尖前沿模型的 47.8%;同时它的调用成本显著更低,在性能与成本之间实现了极佳的平衡。
谷歌表示,Gemini 3.8 Flash 内置了完善的安全防护机制,在支持合规良性用例的同时,严密防范模型在化学、生物、放射性与核武器(CBRN)以及网络攻击领域的滥用风险。
相比之下,Gemini 3.8 Flash Cyber 适度放宽了网络安全领域的策略拦截限制, 因此仅面向需要更完备网络攻防能力的合规安全团队开放 。
IT之家获悉,目前谷歌内部已全面部署 Gemini 3.8 Flash Cyber 用于代码安全防护。以下为具体落地案例:
Chrome 安全团队 评估发现,针对 Chrome 浏览器中的安全漏洞,3.8 Flash Cyber 生成有效修复补丁的数量达到了顶尖商业模型的 2.6 倍,而这些顶尖商业模型的参数规模要比它庞大得多。
安全机构 Wiz 的评测表明,在其内部基准测试中,相较于其他顶尖的前沿模型,Gemini 3.8 Flash Cyber 的召回率提高了 7.5%-9.7%,同时调用成本大幅降低至原先的 1/5.2 到 1/2.3。
Google 云漏洞研究团队 借助 3.8 Flash Cyber 模型,耗时不到 2 小时便成功挖掘出一处严重的底层架构漏洞;在此之前,这类漏洞的调研与排查通常需要数月之久。
《谷歌 Gemini 3.8 Flash 模型上线,适用软件工程、智能体任务等场景:https://www.ithome.com/0/997/702.htm》

 扫码直达文章详情