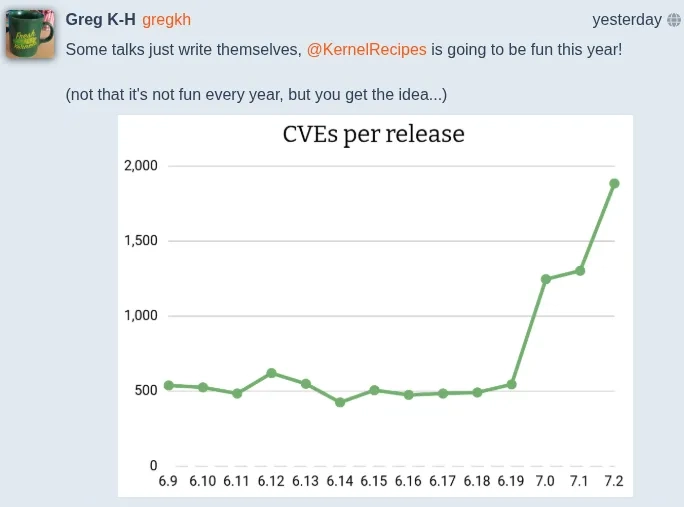
IT之家援引 securityboulevard 9 月 1 日博文称,Linux 内核每版本修复的 CVE 数量从 6.9 至 6.19 系列的平均约 500 个攀升至 7.0 超 1000
Linux 7.3 修复漏洞数逼近 2000 个,AI 扫描让内核维护者不堪重负 这条更新来自 ithome.com,发布时间为 2026-09-03,Aioga 保留原文入口以便核验。
摘要:IT之家援引 securityboulevard 9 月 1 日博文称,Linux 内核每版本修复的 CVE 数量从 6.9 至 6.19 系列的平均约 500 个攀升至 7.0 超 1000 个、7.2 超 1500 个,7.3 逼近 2000 个。
背景:背景分析:公司与行业类动态需要放在竞争格局、商业化路径、资本信号和监管环境中观察,单条公告不能代表最终结果。
Aioga 观察:Aioga 判断:这条动态更适合作为行业观察信号,当前信息足以建立线索,但不足以推导长期结论。
影响与后续:影响分析:对相关团队而言,短期应先核对来源、可用范围和实际成本,再判断是否值得接入或跟进。 后续观察:继续观察官方文件、合作落地、收入或用户信号、竞品动作和监管后续。
IT之家:https://www.ithome.com/ 9 月 3 日消息,科技媒体 securityboulevard 于 9 月 1 日发布博文, 报道称 Linux 内核每个版本修复的漏洞数量正快速逼近 2,000 个。
IT之家援引博文介绍,Linux 内核每个版本修复的 CVE(通用漏洞披露)数量正快速攀升:
在 Linux 6.9 至 6.19 系列内核版本中,版本更迭平均修复约 500 个 CVE 漏洞
在 Kernel Recipes 2026 会议上,Linux Foundation 研究员、稳定版维护者 Greg Kroah-Hartman 披露了相关趋势:
开发者 Karthick Palanisamy 在 LinkedIn 上,Linux 内核代码库本身的增长速度,并未跟上 CVE 漏洞数量急剧增加的速度。
而推动 CVE 漏洞数量快速增长的背后驱动力,在于 AI 的广泛应用。AI 辅助工具能够大范围扫描内核代码,尤其是多年少有改动的旧驱动代码。这类代码过去难以获得持续、深入的人工审查,因此可能集中暴露此前未被关注的缺陷。
在 Linux 7.3 的网络子系统开发周期中,维护者 Jakub Kicinski 表示,648 个 net-next 补丁中,约三分之一至一半看起来只是由 AI 驱动的低优先级修复、代码清理或说明性修改。他直言,维护团队已经“完全应接不暇”。
AI 带来的额外负担也促使开发者重新评估一些存在多年的旧驱动是否还有保留价值。开发者 Andrew Lunn 今年 4 月提议删除约 2.8 万行遗留网络代码,这些代码主要服务于 ISA 和 PCMCIA 时代的老旧硬件。
Linux 内核源代码树约有 4,000 万行代码,意味着未来在 AI 的辅助下会有更多的漏洞被发现和修复。科技媒体 phoronix 认为这些漏洞大多优先级较低,而且通常位于老旧或晦涩的驱动程序代码中,因此影响预估不会太大。

 扫码直达文章详情