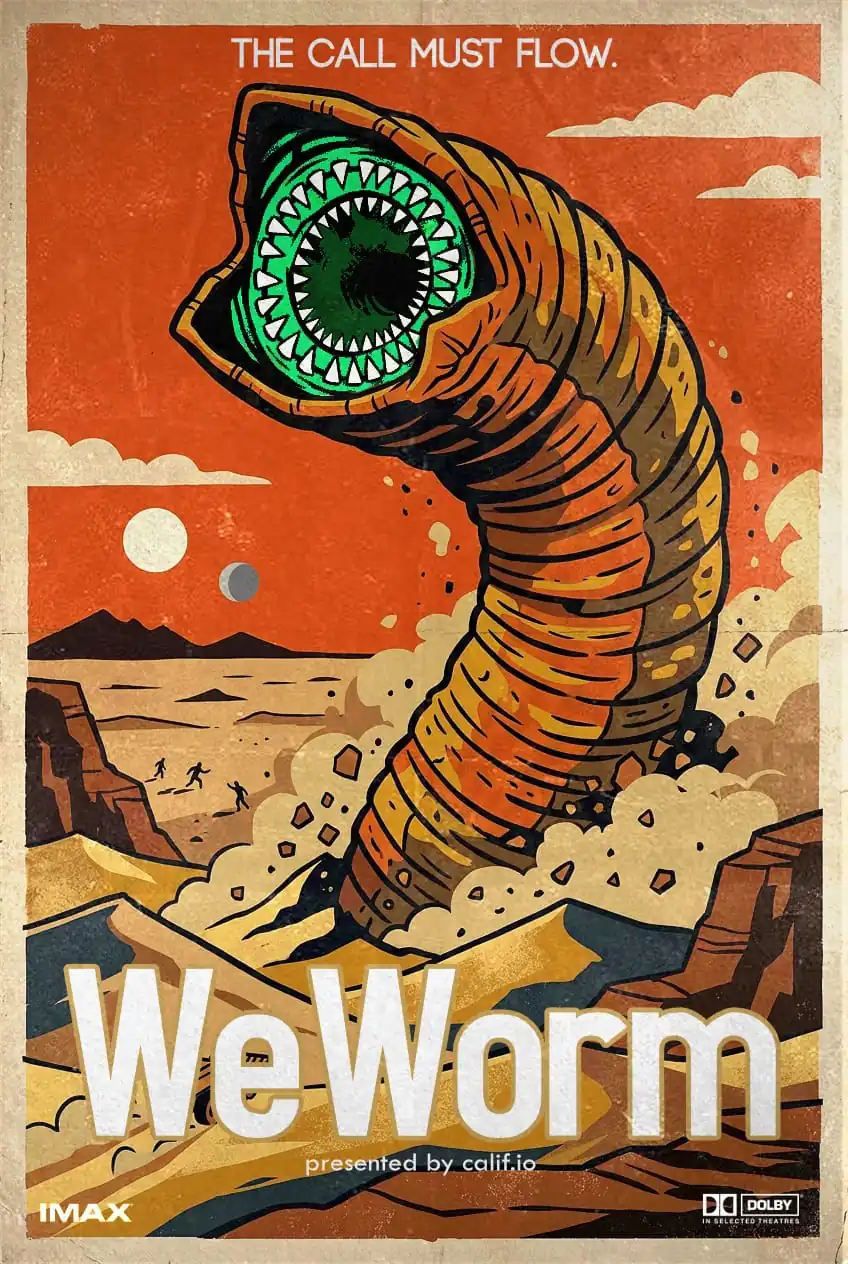
Firma zajmująca się cyberbezpieczeństwem Calif ujawniła, że szybko opracowała pierwszego wirusa zero-click WeChat/WeChat, wykorzystującego AI, WeWorm, któr...
行业动态IT之家(RSS)
Dzisiejszy biuletyn AI
Firma zajmująca się cyberbezpieczeństwem Calif ujawniła, że szybko opracowała pierwszego wirusa
zero-click WeChat/WeChat, wykorzystującego AI, WeWorm, który może rozprzestrzeniać się przez połączenia i przejmować aplikacje w ciągu kilku sekund. W lipcu zespół wykorzystał narzędzia AI, aby wykryć problem z uszkodzeniem pamięci w stosie protokołów VoIP. Przy wsparciu AI napisali podatność na zdalne wykonanie kodu w ciągu 2 dni i spędzili kolejne 7 dni na ukończeniu robaka; Tencent potwierdził, że powiązana luka została naprawiona na platformach klienta Android 8.0.77, iOS 8.0.76 oraz serwerowym, a użytkownicy obecnie nie są dotknięci.
Firma zajmująca się cyberbezpieczeństwem Calif ujawniła, że szybko opracowała pierwszego wirusa zero-click WeChat/WeChat, wykorzystującego AI, WeWorm, któr...

 Scan to open this article