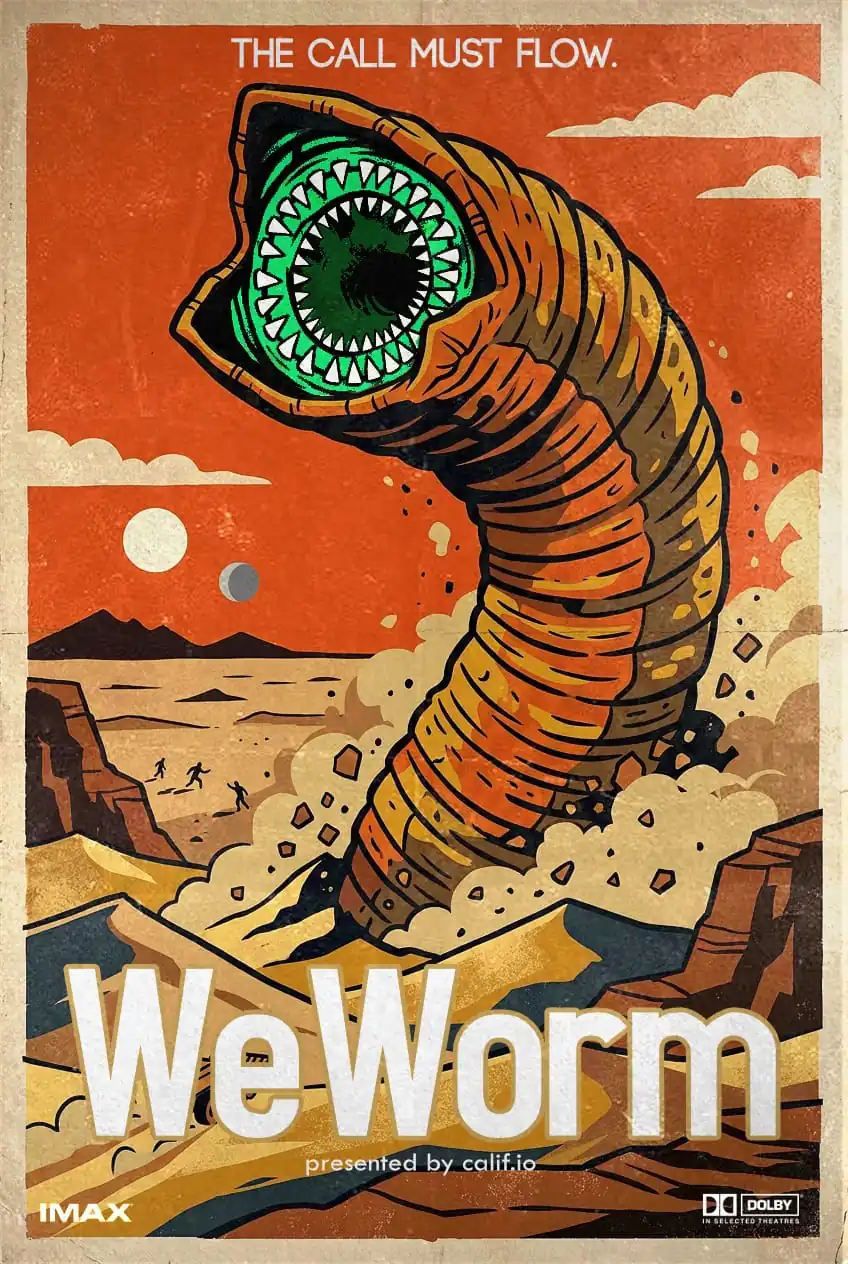
Компания по кибербезопасности Calif сообщила, что быстро разработала первый вирус с нулевым кликом WeChat/WeChat с использованием ИИ WeWorm, который может...
行业动态IT之家(RSS)
Ежедневный обзор ИИ
Компания по кибербезопасности Calif сообщила, что быстро разработала первый вирус с нулевым кликом
WeChat/WeChat с использованием ИИ WeWorm, который может распространяться по вызовам и захватывать приложения за считанные секунды. В июле команда с помощью инструментов ИИ обнаружила проблему с повреждением памяти в стеке протоколов VoIP. С помощью ИИ они за 2 дня написали уязвимость удаленного выполнения кода и потратили ещё 7 дней на завершение червя; Tencent подтвердила, что соответствующая уязвимость устранена на клиентских платформах Android 8.0.77, iOS 8.0.76 и серверных платформах, и пользователи пока не затронуты.
Компания по кибербезопасности Calif сообщила, что быстро разработала первый вирус с нулевым кликом WeChat/WeChat с использованием ИИ WeWorm, который может...

 Scan to open this article